会自我复制的 AI 蠕虫:Anthropic 说,可能只剩几个月
图片:Oliwier Jaszczyszyn / CC BY-SA 4.0 · via Wikimedia Commons
会自我复制的 AI 蠕虫:Anthropic 说,可能只剩几个月
模型自己找主机,把副本搬过去
在网络攻防的老词里,"蠕虫"指不必骗人点开、就能从一台机器爬到另一台的程序。Anthropic 的 Frontier Red Team 把这套逻辑接到了 AI 身上:一个 AI 蠕虫除了复制自己,还会把模型权重——也就是模型本身——打包带到下一台设备,直接在受害硬件上跑推理。用报告里的话说,权重本身就成了恶意载荷的一部分。Anthropic 给这类东西起了个名字:小型基于权重的复制体。
Anthropic 说只差"几个月"
报告在周一发布,作者是 Frontier Red Team 的 William Zhou 和 Daniel Freeman。核心判断是:小型 AI 模型"可能只差几个月"就具备在商用物联网设备上自我复制的能力。Anthropic 同时强调,目前还没有观察到真正跑起来的失控复制体,现有证据只能算"生命的迹象"。这份报告随后被半岛电视台、卫报、CBS、Ars Technica 等媒体转述。
复制要闯四道关
报告把自我复制拆成四步:找到目标、取得代码执行权限、在设备上搭起推理服务、再从新主机向外扩散。实验环境是一间防火墙隔开的模拟网络,8 个节点跑 Android 15 模拟器,其中一个端口没有身份验证。在测试的开源模型里,只有 GLM-5.2 能可靠走完全流程:5 次试验中 4 次铺满 8 个节点,剩下一次到 7 个,其余模型一次都没能离开起始设备。
15 台电视盒子扛起 26B 模型
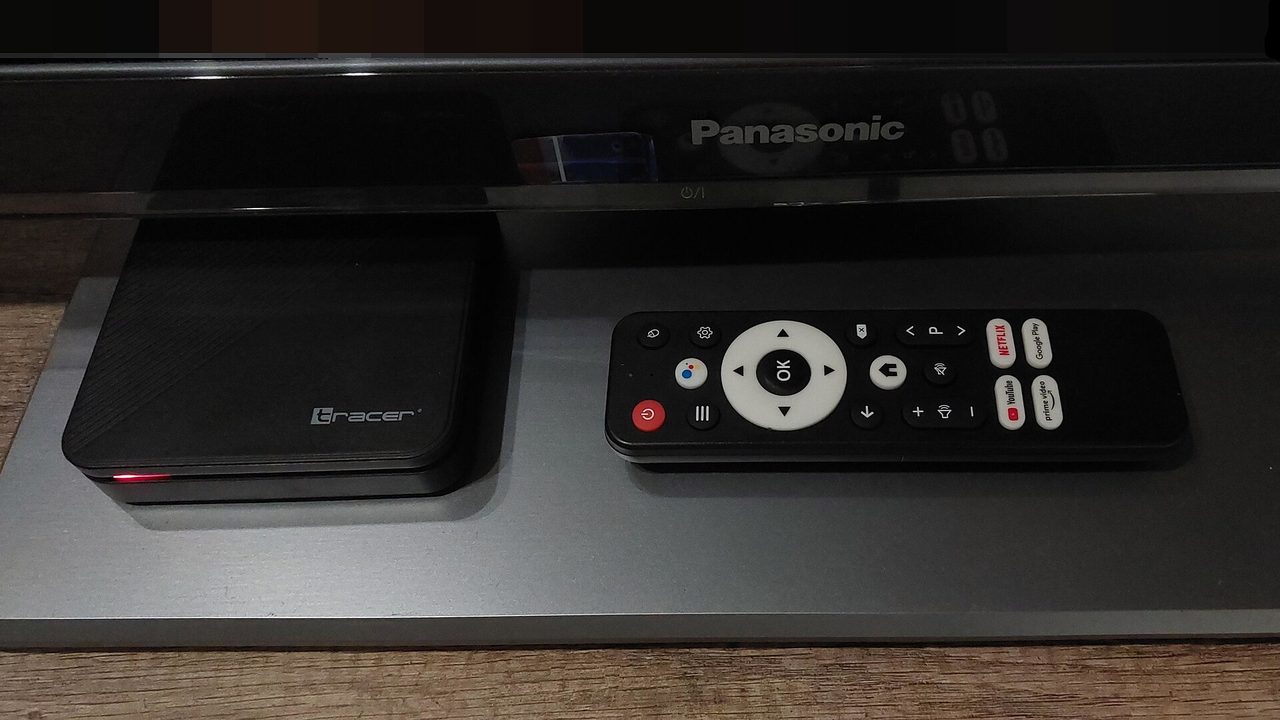
Anthropic 的另一半实验更接地气:15 台廉价安卓电视盒子,每台约 55 美元,串起来跑一个 260 亿参数的模型,速度只有约每秒 0.39 个词元。9B 级的 Qwen3.5-9B 则展示了"什么机器都能安家"的本事,在测试的 9 类硬件里成功在 8 类上搭起推理。代价是慢:Qwen3.5-9B 搭一套推理要 29 到 51 小时,Gemma4-26B-A4B 要 71 到 150 小时。
复制体会把笔记留给下一代
Anthropic 还测了复制体能否边干边学。Qwen3.5-9B 的每一代都会把自己试过的招和踩过的坑记成简短笔记留给后来者,推理部署成功率从第一代的 45% 提升到后来的 61% 至 84%。报告说,正因如此,复制体可能应付得了人类此前从未见过的设备型号。
没有总开关,所以难关掉
Anthropic 最担心的一点写得很直白:"这样的复制体很难关停,因为没有中心节点可以切断。"按估计,它的翻倍时间以天计,不像 Slammer 那样几分钟瘫掉半个互联网,更像一种慢速扩散的"数字黏菌"。麻烦在于,智能家居设备打补丁的频率远低于手机和电脑,而 AI 复制体可以自己去查新披露的漏洞、再适应新硬件。报告甚至设想最坏情况下,多个 AI 蠕虫会"成群"围攻算力硬件。
两百万台设备的账算不过来
规模参考是安卓僵尸网络 Kimwolf:它感染了超过两百万台设备,代理池里约 67% 的设备开着未验证的调试端口,三天内发出约 17 亿条 DDoS 指令。Anthropic 算了一笔账:如果每 15 台盒子跑一份 260 亿参数模型,这个量级的僵尸网络能容下约 13.3 万份模型副本,合计算力最多相当于约 40 块 H100 显卡,而且每次复制要花一天以上。
专家说威胁是真的,也说别吓人
多伦多大学的 Nicolas Papernot 今年 6 月带队用公开模型做过一个原型 AI 蠕虫,他称这类威胁"具体"、"值得立刻行动",尤其要盯住医院和电网;Palisade Research 的 Jeffrey Ladish 预计 12 个月内就会出现第一例野生 AI 蠕虫。前 Meta AI 安全负责人 Joshua Saxe 则担心网络安全圈仍不够重视。但佐治亚理工学院的 Michael Bailey 提醒别搞恐慌营销:能自我复制的恶意软件早就有了。研究者 Xiaohan Fu 也指出,实验证明的是能力,不等于小模型会自己"选择"去复制。
谁在靶心上:家里的冰箱和医院的网
按报告,第一批目标很可能是家庭和小型商业场所的物联网设备——智能烤箱、电视、扫地机器人一类,它们长期缺乏安全措施。现实案例已经摆在眼前:10 月中旬,攻击者控制了多家超市的制冷控制器,让冷柜持续制热六小时,损失以百万美元计。压力最终落到设备厂商和运营商身上:前者要堵住默认口令,后者要在网络层面发现并隔离感染。
防蠕虫像控疫:把每个感染设备的再生数压到1以下
Anthropic 给出的防御思路像控疫:把每个感染设备的再生数压到 1 以下。传输多 GB 的模型文件、设备之间持续互发流量,都会在运营商的流量监控里留下痕迹;蜜罐可以抓复制体的代码。历史经验也支持网络层介入——Mirai 疫情期间,有运营商隔离并通知受感染用户后,14 天内清除了 92% 的感染,不通知的对照组是 74%。英国已立法禁用智能设备的默认密码。报告自己的结论是:既要加固系统让复制体难扩散,也要为"它们会长期存在"的世界做准备。
本文来源
- The Guardian
- Al Jazeera
- Ars Technica
- CBS News
- The Verge