Linux 内核 KSMBD 两处 CVSS 9.0 远程代码执行漏洞在内核修复前经公开邮件列表披露
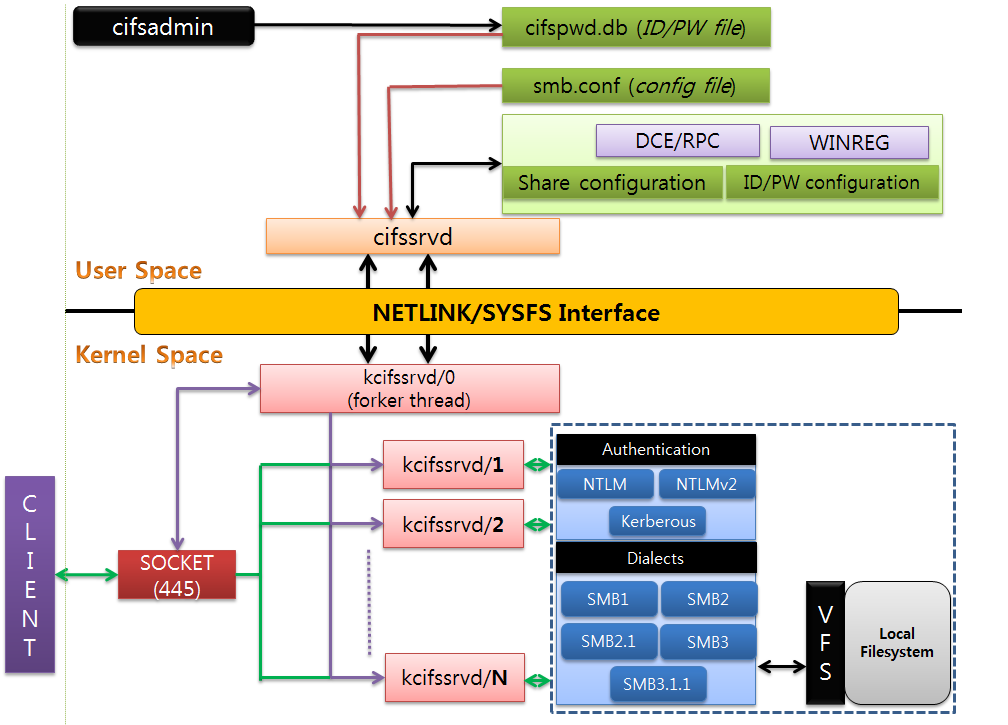
图片:Linkinjeon / CC BY-SA 4.0 · via Wikimedia Commons
Linux 内核 KSMBD 两处 CVSS 9.0 远程代码执行漏洞在内核修复前经公开邮件列表披露
Trend Micro ZDI 六份报告误入公开邮件列表
2026 年 10 月 21 日至 22 日,Trend Micro 旗下 Zero Day Initiative(ZDI)向公开的 Linux 内核邮件列表(LKML)提交了六份漏洞报告,而非私密安全通道。其中两份针对内核内置 SMB 服务器 KSMBD,均被评定为 CVSS 9.0 远程代码执行漏洞。截至 10 月 23 日,两处漏洞均未获得 CVE 编号,也未在 mainline 或 linux-next 分支中获得具名修复。
两处漏洞编号与触发条件
第一处漏洞编号为 ZDI-CAN-33774,利用的是 KSMBD 协议分发中的竞态条件。KSMBD 在入队处理每个 PDU 时选择连接的协议操作,但工作线程仅在出队时才读取这些操作;攻击者在同一 TCP 写入中连续发送一串短 SMB1 数据包后再跟一个 SMB2 数据包,可将连接从 SMB1 切换为 SMB2 处理,使 SMB2 代码读取超出较小 SMB1 缓冲区的边界。该漏洞可在未认证状态下通过 TCP 445 端口触发,影响所有运行 KSMBD 的服务器。
第二处漏洞编号为 ZDI-CAN-33549,位于 KSMBD 的 SMB Direct(RDMA)路径,属于整数下溢,可导致内存复制时的缓冲区溢出。触发它需要 RDMA 能力的网络接口、可写的 KSMBD 共享以及客户端协商 SMB Direct。CVSS 向量为 AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:H。
披露先于修复引发关注
ZDI 本应将报告提交给私密安全通道,却误发到了公开邮件列表,使漏洞细节在内核维护者合并修复之前就公之于众。ByteIota 指出,这是 Trend Micro Zero Day Initiative "意外"将六份 Linux 内核漏洞报告发布到公开 LKML 而非私密安全渠道。Cyber Kendra 报道称,ZDI 于 10 月 21 日和 22 日向公开 Linux 内核邮件列表发送了六份漏洞报告,此前尚无任何修复。
影响范围与谁需要关注
大多数运行 Samba 的 Linux 服务器不受这两处 CVSS 9.0 漏洞影响;受影响范围仅限于启用 KSMBD 和 SMB Direct(RDMA)的用户。Red Hat Enterprise Linux 默认不包含 KSMBD,据 Red Hat 支持文档。管理员可通过 `systemctl status ksmbd` 或 `lsmod | grep ksmbd` 确认模块是否处于活动状态。Phoronix 报道称,一位维护者为 ZDI-CAN-33549 提交了针对下一内核开发周期的修复,但该说法未在其他渠道确认。
修复进展与后续
截至报道时,两处漏洞均无具名的 mainline 内核修复或 linux-next 修复。Intel Threadlinqs 指出,ZDI-CAN-33549 的修复据称由 Stefan Metzmacher 提交用于下一内核周期,但尚未合并。Softzone.es 报道称,ZDI-CAN-33549 的补丁已出现在面向 Linux v7.5 的 git 分支中,现在问题公开后其合入 mainline 的速度可能加快。Linux 项目通常在 stable 树获得修复后才分配 CVE。Intel Threadlinqs 还指出,暂无主动利用或公开概念验证代码的报告,但建议 KSMBD 用户立即评估暴露面。
本文来源
- The Hacker News (via realhacker.news):Two CVSS 9.0 Linux KSMBD RCE Flaws Disclosed on Public Mailing Lists Before Kernel Fixes
- Cyber Kendra:Linux KSMBD RCE Flaws Disclosed Unpatched by Trend Micro ZDI - Cyber Kendra
- freenode.net:ZDI flags CVSS 9.0 race-condition RCE in Linux KSMBD
- ByteIota:Linux Kernel CVSS 9.0 RCE Leaked Before Patches Exist
- IT BOLTWISE:Zwei KSMBD-RCE-Lücken (CVSS 9,0) vor Kernel-Fixes: Zero-Day-Details